选择登录方式
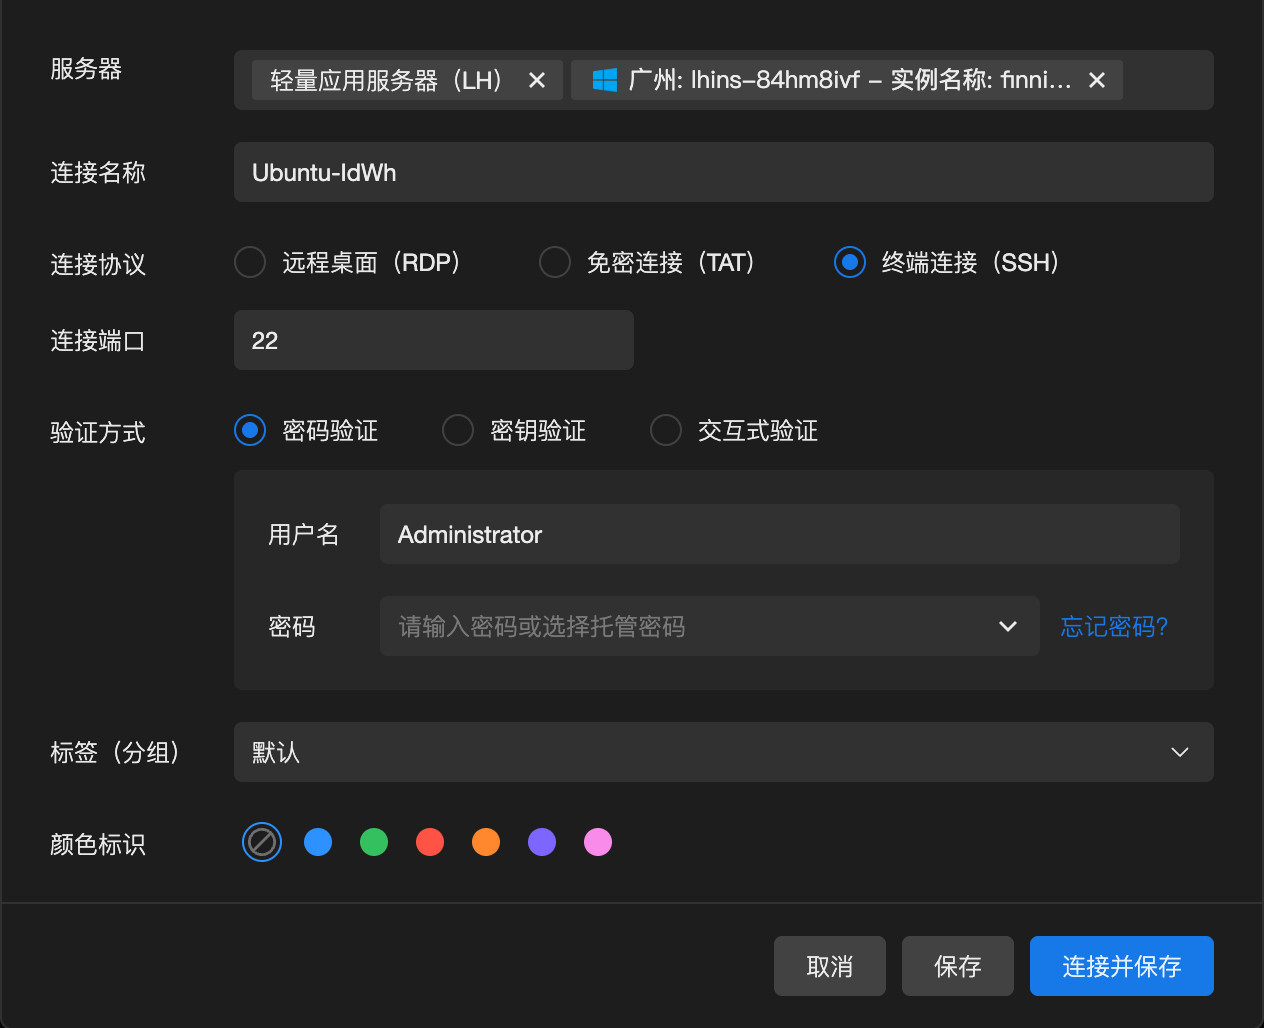
OrcaTerm 通过 连接协议(如何与服务器建立通道)与 验证方式(如何证明登录身份)两个维度组合出多种登录路径。本文帮助您根据服务器类型与使用场景选择合适的组合。
Tip
不确定选哪种?腾讯云 CVM / 轻量应用服务器优先选 免密连接(TAT),开箱即用、无需维护凭据;跨云或自建机器选 SSH 连接;Windows 图形化操作选 远程桌面(RDP)。
连接协议总览
| 连接协议 | 通道说明 | 适用系统 | 适用范围 |
|---|---|---|---|
| 免密连接(TAT) | 借助腾讯云自动化助手(TAT)建立会话,无需密码或密钥 | Linux / Windows | 仅腾讯云 CVM、轻量应用服务器(Lighthouse)、托管实例 |
| 终端连接(SSH) | 标准 SSH 协议直连服务器 22 端口 | Linux / Windows | 任意可 SSH 访问的服务器,不限云厂商 |
| 远程桌面(RDP) | 标准 RDP 协议连接 3389 端口 | Windows | 已开启远程桌面服务的 Windows 服务器 |
各连接协议详解
免密连接(TAT)
依赖腾讯云 自动化助手 TAT。OrcaTerm 通过 TAT 在目标实例上执行命令建立会话,无需您提供密码或私钥。
适用场景
- 腾讯云 CVM、轻量应用服务器(Lighthouse)、托管实例,希望免配置快速登录。
- 不希望在本地或 OrcaTerm 中保存服务器凭据。
前置要求
- 实例已安装 TAT 客户端(自动化助手)。
- 实例所在地域支持 TAT。
TAT 状态检测
新建或登录 TAT 连接时,OrcaTerm 会自动检测目标实例的 TAT 客户端状态:
- 已安装且正常:直接进入登录,无需输入凭据。
- 未安装:在登录界面提示并提供一键安装入口,安装完成后即可登录。
- 检测失败(网络错误 / 超时):可重试检测,或改用 SSH 连接。
Important
TAT 登录的默认用户名因实例类型与操作系统而异(如 Linux CVM 默认 root、Ubuntu 轻量默认 ubuntu、Windows 默认 Administrator),OrcaTerm 会自动填入,一般无需手动修改。
终端连接(SSH)
通过标准 SSH 协议直连服务器的 22 端口(可自定义),适用于任何可 SSH 访问的服务器,不限云厂商。
适用场景
- 跨云(阿里云、AWS、华为云等)或自建服务器。
- 服务器未安装 TAT 客户端,或不希望通过 TAT 登录。
- 需要使用密钥、键盘交互等更丰富的认证方式。
前置要求
- 服务器已放通 SSH 端口(默认 22)。
- 已知登录用户名,以及对应的密码、私钥或键盘交互凭据。
默认用户名
- Linux:
root(Ubuntu 系统推荐ubuntu)。 - Windows:
Administrator(Windows 通过 SSH 登录需额外配置 OpenSSH 服务端)。
远程桌面(RDP)
通过标准 RDP 协议连接 Windows 服务器的 3389 端口,进入图形化桌面视图。
适用场景
- 需要图形化操作 Windows 服务器(安装软件、操作 GUI 程序等)。
- Linux 服务器无法使用 RDP。
前置要求
- 目标为 Windows 服务器,且已开启远程桌面服务。
- 已放通 3389 端口。
- 服务器具备公网 IP(无公网 IP 的实例不支持 RDP 登录,OrcaTerm 会自动禁用该选项并提示原因)。
Note
RDP 仅支持密码验证,不支持密钥验证。会话协作能力暂不支持 RDP 连接。
验证方式总览
除 TAT 免密外,SSH 与 RDP 均需选择验证方式以证明登录身份:
| 验证方式 | 说明 | 适用协议 |
|---|---|---|
| 密码验证 | 直接输入服务器登录密码 | SSH、RDP |
| 密钥验证 | 上传或粘贴 SSH 私钥(可附带口令) | SSH |
| 凭据验证 | 选择已托管在 OrcaTerm 中的密码或密钥凭据 | SSH、RDP |
| 交互式验证 | 服务器端发起的键盘交互(Keyboard-Interactive)质询 | SSH |
Tip
推荐优先使用 密钥验证 或 凭据验证,安全性高于密码。使用密码时请确保服务器已禁用弱口令登录。
密码验证
直接在登录界面输入服务器登录密码。密码不持久化在连接配置中(除非通过凭据托管),下次登录需重新输入。
密钥验证
上传本地 SSH 私钥文件。如私钥设置了口令(passphrase),需一并填写。
- 私钥仅用于本次登录,不会自动保存到凭据托管。
- 如需在多个连接间复用同一私钥,建议将其保存为托管凭据。
凭据验证(凭据托管)
选择已托管在 OrcaTerm 中的密码或密钥凭据,凭据内容不暴露在登录界面,登录时由 OrcaTerm 代为提交。
- 凭据统一在 凭据托管 中管理。
- 凭据托管的可用数量受套餐版本限制,达到上限时需删除不再使用的凭据或升级套餐。
- 桌面端可使用本地凭据,不占用云端托管配额。
交互式验证
用于服务器端启用了键盘交互(Keyboard-Interactive)认证的场景。登录时由服务器发起质询,您在终端中按提示输入,无需提前填写密码或密钥。
Note
交互式验证仅 SSH 协议可用,且不涉及凭据托管。选择后 OrcaTerm 仅提交用户名,由服务器端 ssh2 强制走键盘交互通道。
不同服务器的可选协议
| 服务器来源 | 可选协议 | 默认协议 |
|---|---|---|
| 腾讯云 CVM / Lighthouse(Linux) | TAT、SSH | TAT |
| 腾讯云 CVM / Lighthouse(Windows) | RDP、TAT、SSH | RDP |
| 腾讯云托管实例 | TAT | TAT |
| 其他云 / 自建服务器 | SSH、RDP | SSH |
新建连接时,OrcaTerm 会根据所选实例的操作系统自动推荐默认协议:
- Linux 实例默认 TAT(若可用),不可用则切换为 SSH。
- Windows 实例默认 RDP(若有公网 IP),无公网 IP 时回退为 TAT。
- 其他服务器默认 SSH。
协议与验证方式组合
不同协议可用的验证方式存在限制,OrcaTerm 会自动隐藏不适用的选项:
| 协议 | 密码 | 密钥 | 凭据托管 | 交互式 |
|---|---|---|---|---|
| 免密连接(TAT) | — | — | — | — |
| 终端连接(SSH) | ✅ | ✅ | ✅ | ✅ |
| 远程桌面(RDP) | ✅ | ❌ | ✅ | — |
- TAT 无需任何验证方式。
- RDP 不支持密钥验证(私钥选项会被禁用)。
- 交互式验证仅 SSH 可用。
- 未登录腾讯云账号时,凭据托管选项不可用。
选择建议
- 快速试用 / 临时登录:腾讯云实例选 TAT,其他服务器选 SSH + 密码。
- 日常高频访问:保存为连接配置并使用凭据托管,避免每次输入凭据。
- 安全合规要求高:使用密钥验证或凭据托管,禁用服务器密码登录。
- 团队共享:通过凭据托管统一管理凭据,连接配置共享但凭据不外泄。
- Windows 图形操作:选 RDP;仅需执行命令选 SSH。
Note
您使用内网 IP 登录腾讯云服务器时,则需要放通11.163.0.0/16网段(此网段已默认放通)。
您使用公网 IP 登录腾讯云服务器时,需要在实例防火墙中放通 OrcaTerm 代理 IP 网段以及远程登录端口(Linux 实例默认为22端口,Windows 实例默认为3389端口)。代理 IP 网段如下:
- 81.69.102.0/24
- 106.55.203.0/24
- 101.33.121.0/24
- 101.32.250.0/24
- 119.45.60.0/24
您登录第三方服务器时,需要在实例防火墙中放通 OrcaTerm 代理 IP 网段以及远程登录端口(默认 22 端口)。代理 IP 网段如下:
- 119.29.87.20/30
- 175.27.210.144/30
- 49.234.85.116/30
- 43.128.67.100/30